От офиса на пять человек до распределённой компании с несколькими площадками и производством.
ИТ-инфраструктура — это сеть, серверы, рабочие места, хранилища, резервное копирование, корпоративные сервисы и средства контроля их состояния.
Архитектура зависит от масштаба компании. Офису на пять человек и компании на тысячу сотрудников нужны разные решения, но базовые требования одинаковы: сотрудники должны получать доступ к нужным системам, данные — сохраняться, сбои — обнаруживаться, а восстановление — быть понятным и проверяемым.
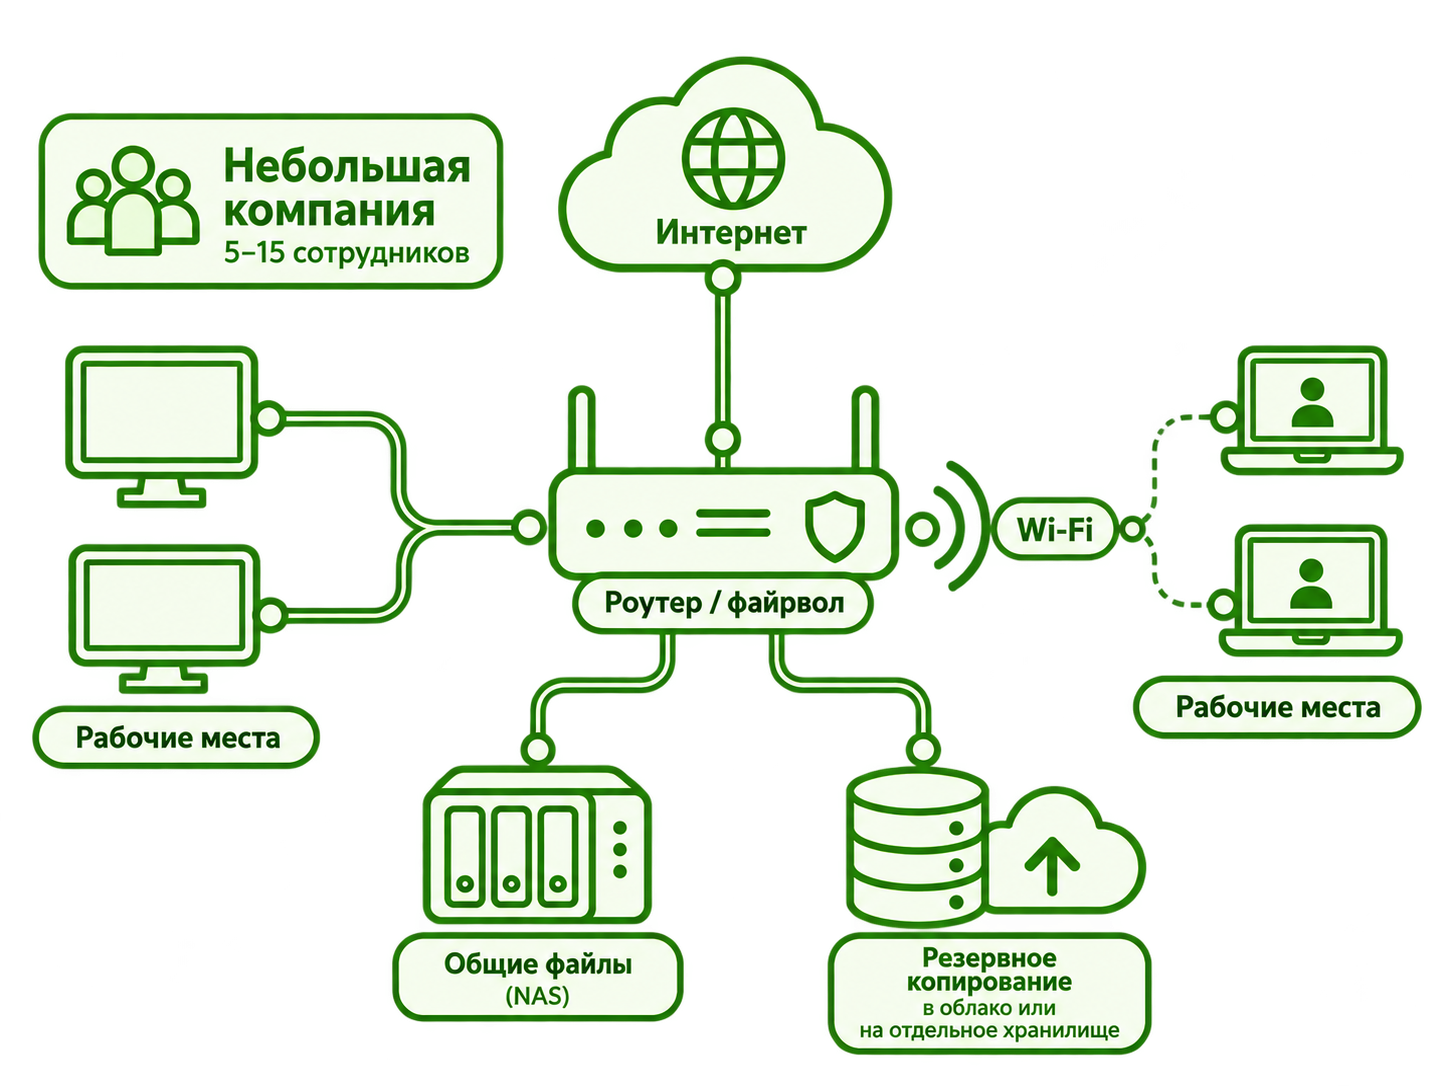
Небольшая компания
Для офиса на 5–15 человек сложная серверная архитектура обычно не нужна.
Чаще всего достаточно:
- стабильного подключения к интернету;
- маршрутизатора и Wi-Fi;
- рабочих станций;
- общего хранилища;
- резервного копирования;
- понятной схемы доступа к данным.
Часть сервисов можно использовать в облаке.
Но даже на этом уровне должны быть решены базовые вопросы:
- где хранятся рабочие данные;
- кто имеет к ним доступ;
- что резервируется;
- где находятся резервные копии;
- как восстановить работу после отказа компьютера, диска или сетевого оборудования.
Небольшой офис не требует сложной архитектуры, но вопросы хранения данных, доступа и резервного копирования должны быть решены с самого начала.
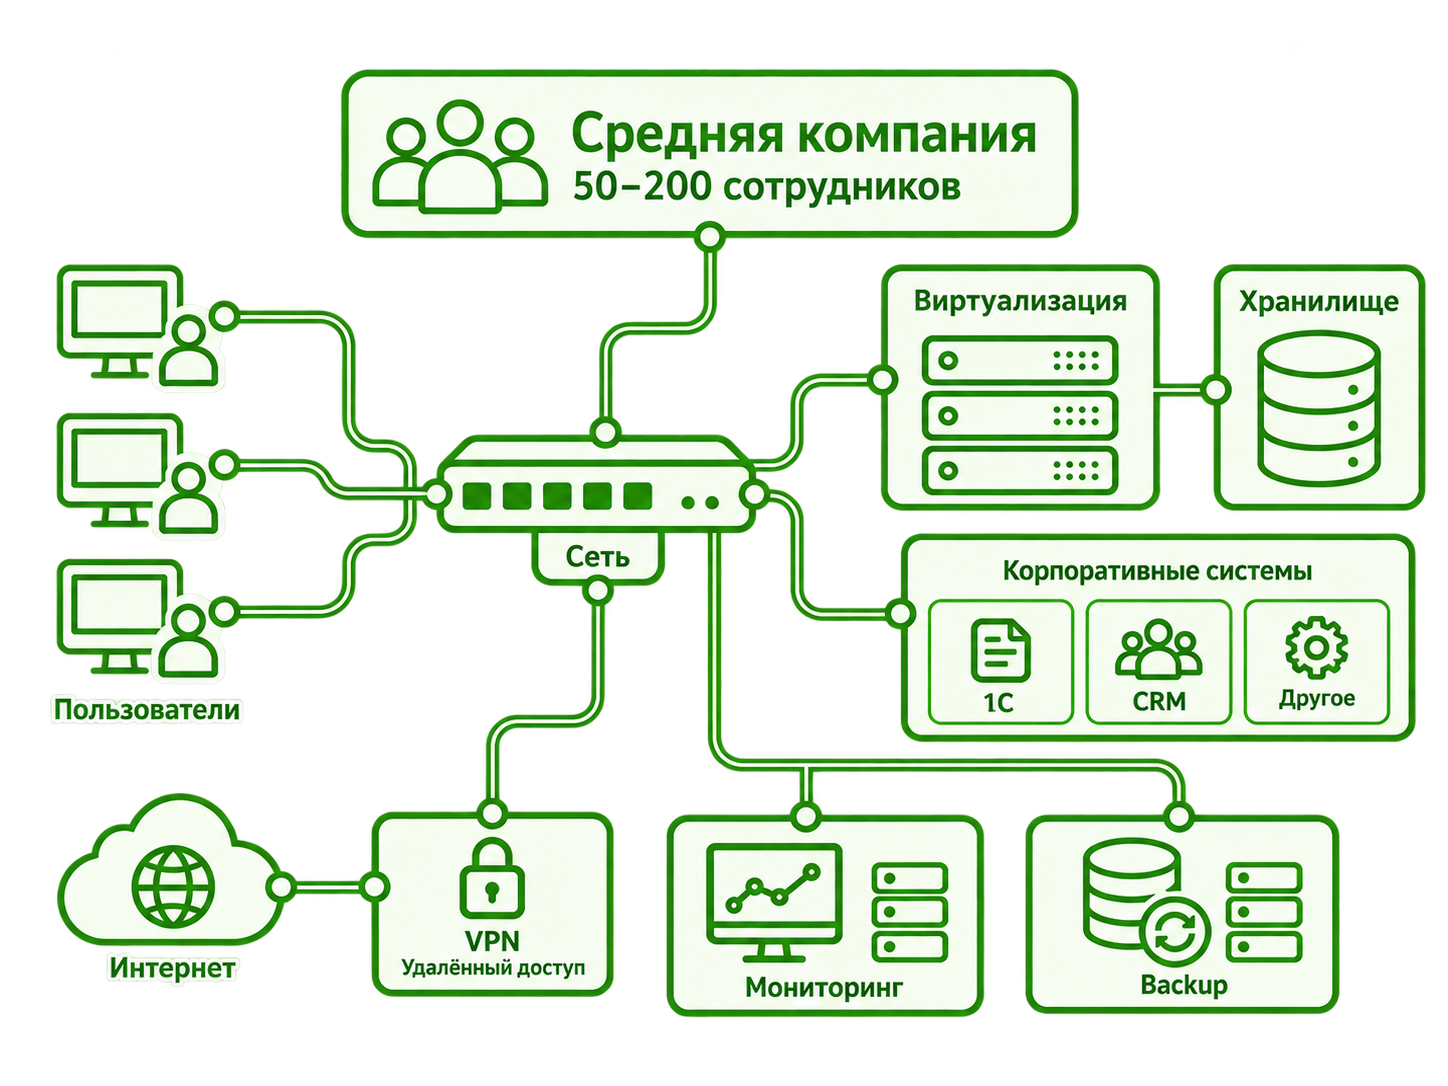
Средняя компания
При росте до 50–200 сотрудников обычно появляются несколько серверов и больше внутренних сервисов.
Например:
- 1С;
- базы данных;
- файловое хранилище;
- CRM;
- корпоративный портал;
- VPN;
- телефония;
- видеонаблюдение;
- удалённые рабочие места;
- мониторинг.
На этом этапе уже нужны:
- централизованные учётные записи;
- разделение сети;
- виртуализация;
- отдельное хранилище;
- резервное копирование;
- контролируемый удалённый доступ;
- мониторинг;
- документация.
Если сервер перестал работать, должно быть понятно, какие сервисы на нём находятся, кто от них зависит, где лежит резервная копия и как восстановить работу.
Серверы и виртуализация
Когда сервисов становится больше, отдельный физический сервер под каждую задачу быстро становится неудобным.
Виртуализация позволяет запускать несколько сервисов на общей вычислительной платформе и проще управлять ресурсами.
На одной платформе могут работать:
- 1С;
- PostgreSQL;
- файловые сервисы;
- мониторинг;
- внутренние приложения;
- вспомогательные системы.
При этом виртуализация сама по себе не решает вопрос отказоустойчивости.
Отдельно нужно проектировать:
- вычислительные узлы;
- сеть;
- хранилища;
- резервирование;
- backup;
- восстановление после аварии.
Если задачу нормально решает один сервер с резервным копированием, кластер не нужен.
Сеть
Сеть связывает рабочие места, серверы, Wi-Fi, телефонию, видеонаблюдение, системы контроля доступа и другие сервисы.
В небольшом офисе это может быть маршрутизатор и один коммутатор.
В более крупной инфраструктуре появляются:
- отдельные VLAN;
- несколько коммутаторов;
- оптические линии;
- резервные подключения;
- VPN;
- отдельные сети управления;
- правила доступа между сегментами.
Рабочие станции пользователей, серверы, backup-системы и оборудование управления не обязательно должны иметь прямой доступ друг к другу.
Сегментация уменьшает последствия ошибок и упрощает контроль доступа.
Хранение и резервное копирование
Рабочее хранилище и резервная копия — разные вещи.
RAID, ZFS или кластерное хранилище помогают пережить отказ части оборудования, но не защищают от:
- удаления данных;
- ошибки приложения;
- повреждения файлов;
- шифровальщика;
- неправильных действий администратора.
Backup должен существовать отдельно от рабочего хранилища.
Для небольшой компании это может быть NAS.
Для более крупной — отдельный backup-сервер, другая площадка или дополнительная внешняя копия.
Важен не только сам факт наличия резервной копии. Нужно понимать, сколько времени займёт восстановление и действительно ли копия пригодна для этого.
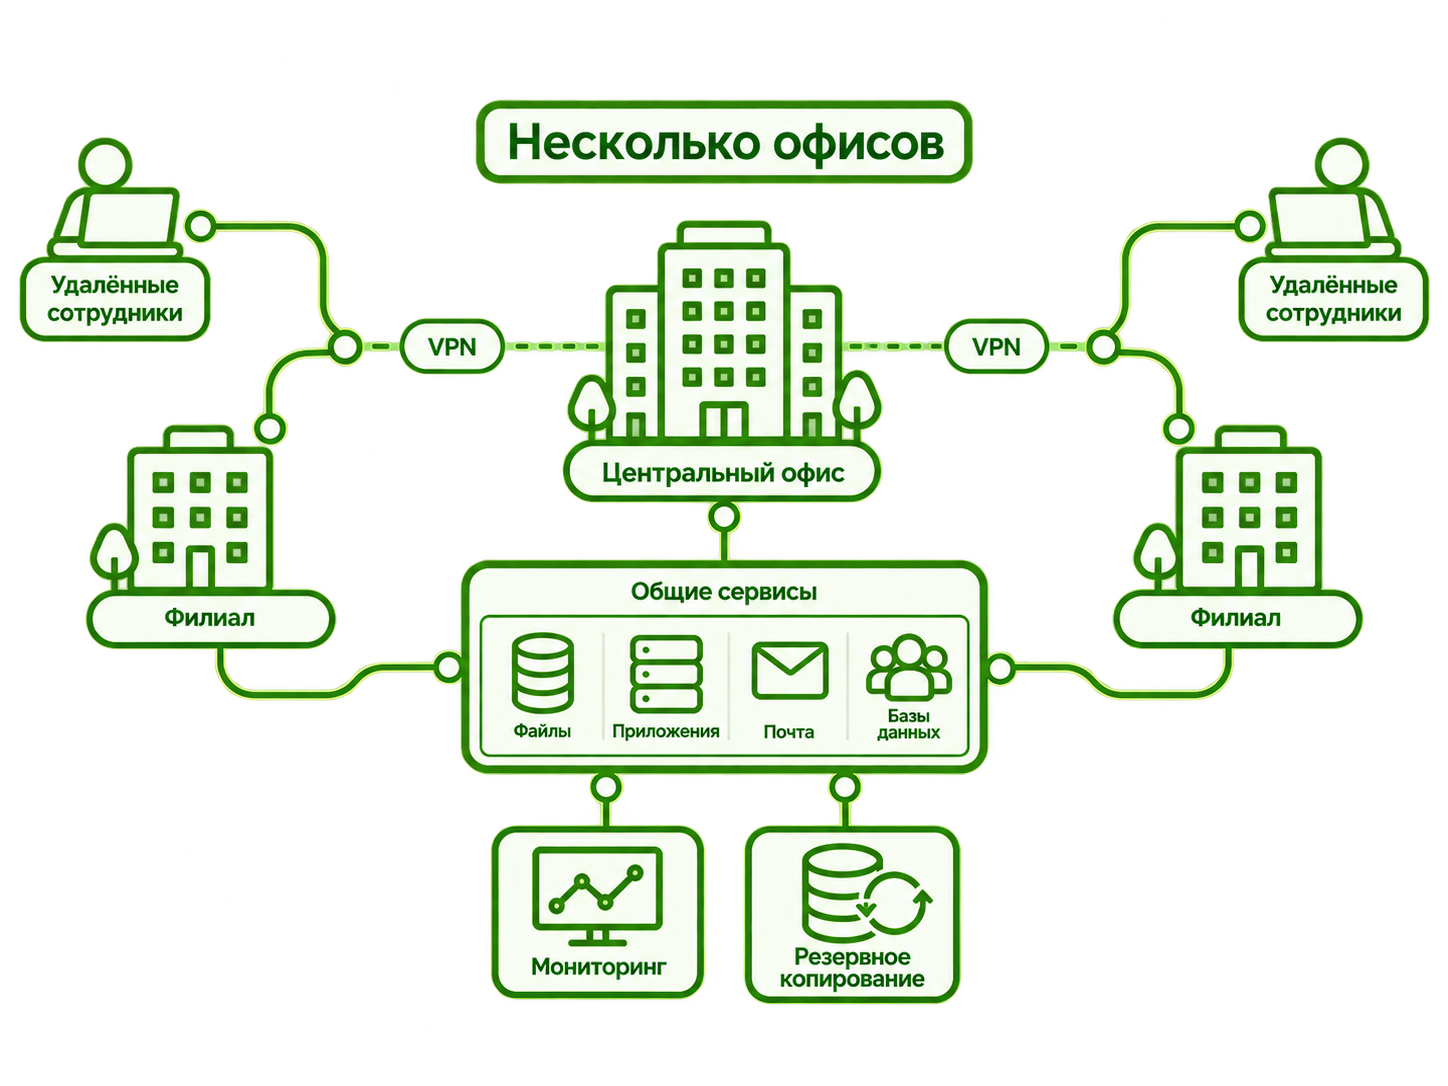
Несколько офисов
При появлении филиалов инфраструктура становится распределённой.
Нужно связать площадки между собой и дать сотрудникам доступ к общим системам.
Обычно появляются:
- VPN между офисами;
- резервные интернет-каналы;
- централизованные сервисы;
- локальные сервисы на площадках;
- единые правила доступа;
- централизованный мониторинг.
Не все системы обязательно размещать в центральном офисе.
Если сервис должен продолжать работать при потере связи с основной площадкой, часть инфраструктуры имеет смысл оставить локально.
Производство
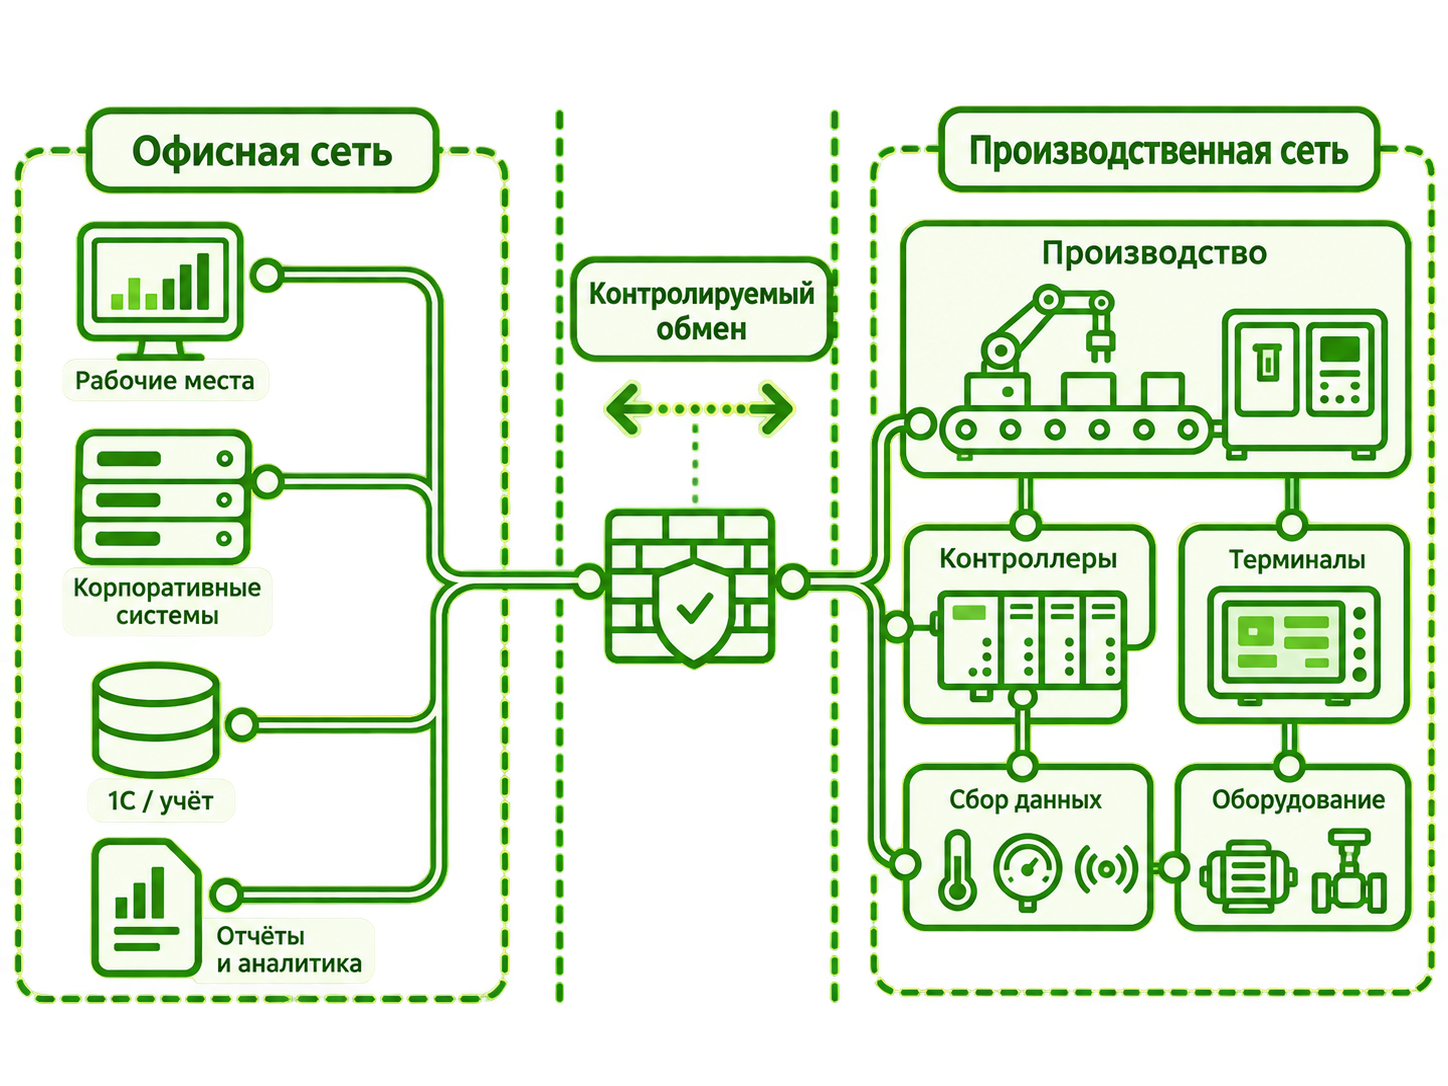
В производственной компании к офисной инфраструктуре добавляется технологический контур.
Это могут быть:
- терминалы;
- контроллеры;
- специализированные рабочие станции;
- системы сбора данных;
- датчики;
- оборудование производственных линий;
- внутренние технологические сервисы.
Офисная и производственная сети должны быть разделены.
Связь между ними оставляют только там, где она действительно нужна.
Инфраструктура в этом случае становится связующим уровнем между оборудованием, данными и рабочими процессами компании.
Сбой обычного пользовательского компьютера не должен влиять на технологический процесс.
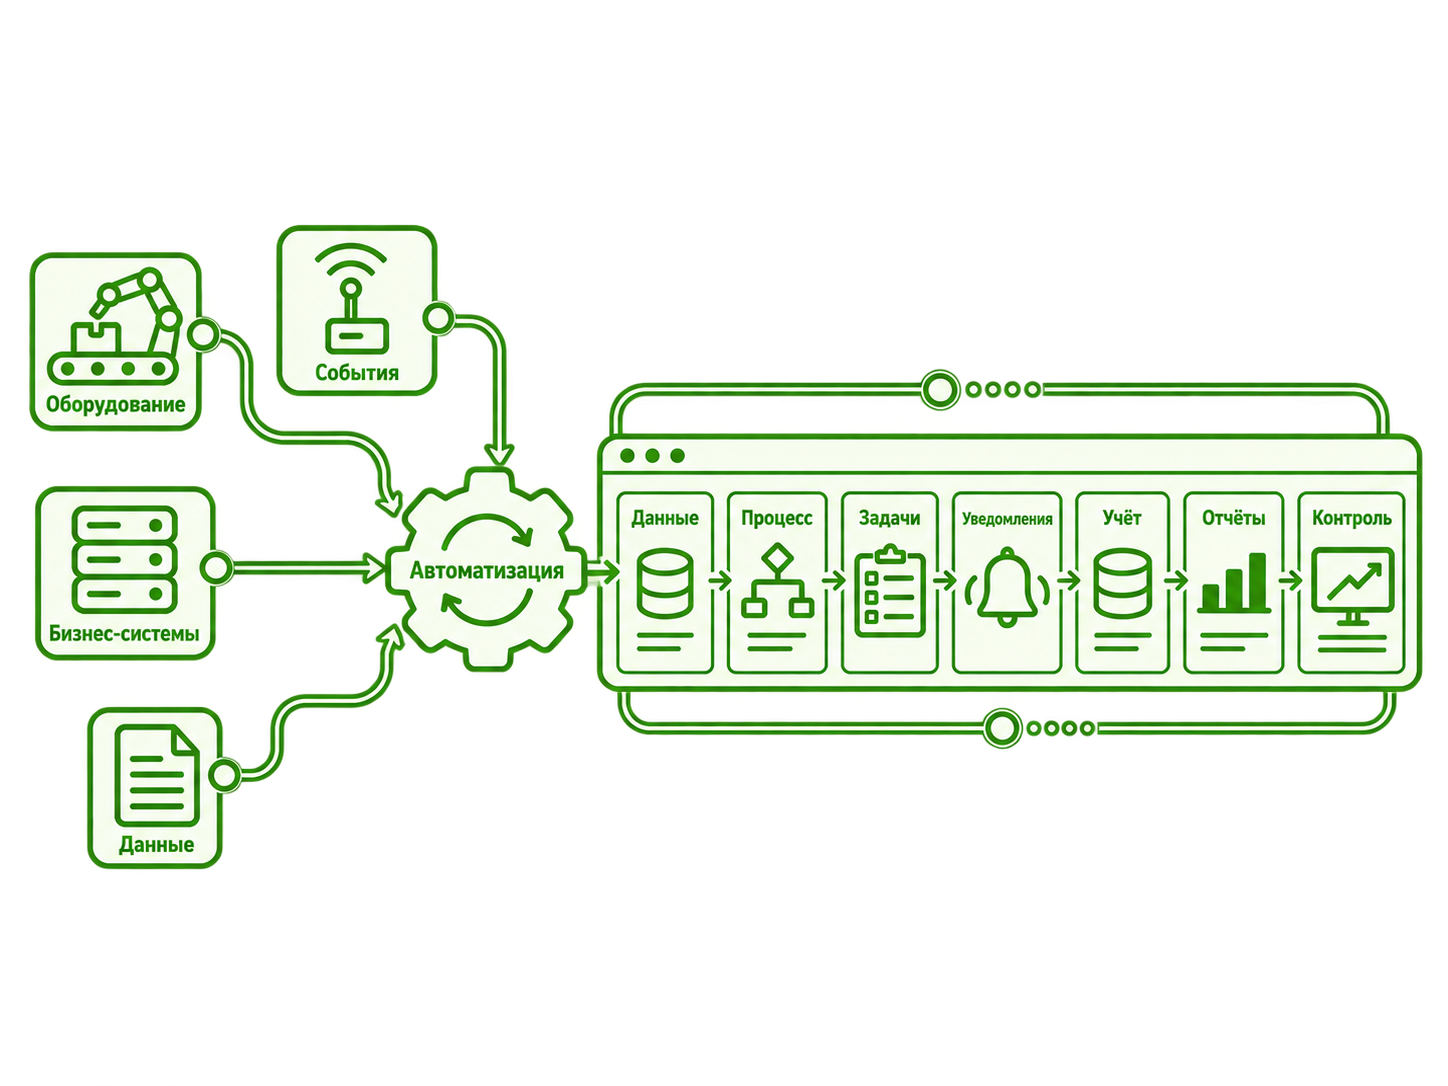
Автоматизация производства и рабочих процессов
ИТ-инфраструктура также является основой для автоматизации: обеспечивает связь оборудования, производственных систем, 1С и других корпоративных сервисов. Сами процессы автоматизации рассматриваются отдельно в направлении «Автоматизация».
Компания на 500–1000 сотрудников
На таком масштабе инфраструктура уже обычно включает несколько отдельных контуров.
Например:
- центральный офис;
- филиалы;
- производственные площадки;
- виртуализационные кластеры;
- хранилища;
- backup-системы;
- несколько каналов связи;
- десятки внутренних сервисов;
- отдельные сетевые сегменты;
- централизованный мониторинг.
Здесь без единых правил сопровождение быстро становится сложным.
Нужны стандарты:
- адресации;
- настройки оборудования;
- именования;
- резервного копирования;
- мониторинга;
- выдачи доступов;
- документирования.
Чем больше систем, тем дороже обходится уникальная схема для каждого сервера, офиса или сервиса.
Надёжность
Отказоустойчивость нужно смотреть по всей цепочке.
Можно поставить два сервера и оставить один коммутатор.
Можно собрать кластер и подключить его к одному хранилищу.
Можно настроить backup и хранить его рядом с рабочими данными.
Во всех этих случаях часть системы резервирована, но остаётся единая точка отказа.
Поэтому при проектировании учитываются:
- электропитание;
- каналы связи;
- сеть;
- серверы;
- хранилища;
- приложения;
- резервные копии.
Не каждый сервис требует полного резервирования. Требования зависят от того, сколько времени компания может работать без него и сколько данных допустимо потерять.
Мониторинг
Когда серверов и сервисов становится больше, ручная проверка перестаёт работать.
Имеет смысл контролировать:
- доступность оборудования;
- состояние дисков;
- заполнение файловых систем;
- каналы связи;
- температуру;
- ошибки интерфейсов;
- состояние критичных сервисов;
- прикладные показатели.
Для 1С это может быть не только состояние службы, но и количество используемых лицензий.
Для сетевого оборудования — состояние критичных интерфейсов и рост ошибок.
Для серверной — температура и аварийный сигнал климатической системы.
Задача мониторинга — сообщить о проблеме до того, как её заметят пользователи.
Как мы работаем
Сначала собираем информацию о существующей инфраструктуре.
Определяем:
- какие сервисы используются;
- какие из них критичны;
- где они размещены;
- как устроена сеть;
- где хранятся данные;
- что резервируется;
- какие есть точки отказа;
- какие рабочие процессы зависят от инфраструктуры;
- какие процессы можно автоматизировать;
- что планируется развивать дальше.
После этого становится понятно, что действительно нужно изменить.
В одном случае это новый кластер.
В другом — разделение сети и нормальный backup.
В третьем — автоматизация обмена между оборудованием, 1С и внутренними системами.
Архитектура должна соответствовать реальным требованиям компании.
Офису на пять человек не нужен небольшой дата-центр.
Распределённую компанию на тысячу сотрудников нельзя строить по тем же принципам, что и небольшую локальную сеть.